Trước nguy cơ tấn công, xâm nhập trái phép vào các hệ thống thông tin, Công an tỉnh Lạng Sơn đã chủ động tham mưu UBND tỉnh triển khai các giải pháp bảo đảm an ninh mạng, an toàn thông tin; đồng thời tổ chức giám sát an ninh mạng 24/7 đối với các hệ thống thuộc phạm vi được giao tại Trung tâm Tích hợp dữ liệu tỉnh.
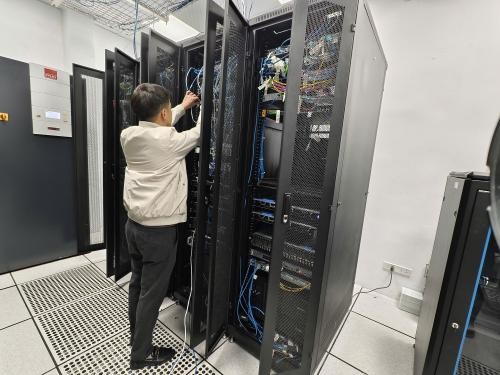
Ảnh 1: Trung tâm Tích hợp dữ liệu tỉnh Lạng Sơn.
Thông qua giám sát, lực lượng An ninh mạng Công an tỉnh đã phát hiện các dấu hiệu tấn công, truy cập bất thường, trong đó có 02 đợt tấn công tiềm ẩn nguy cơ ảnh hưởng đến an ninh, an toàn hệ thống thông tin của cơ quan nhà nước.
Ngay sau khi phát hiện, Công an tỉnh đã phối hợp với cơ quan chủ quản và đơn vị quản lý, vận hành hệ thống kiểm tra, xác minh, đánh giá mức độ ảnh hưởng; triển khai biện pháp xử lý, ngăn chặn hoạt động tấn công. Đồng thời, rà soát, khắc phục các nguy cơ mất an toàn thông tin, tăng cường theo dõi để kịp thời phát hiện dấu hiệu bất thường phát sinh.
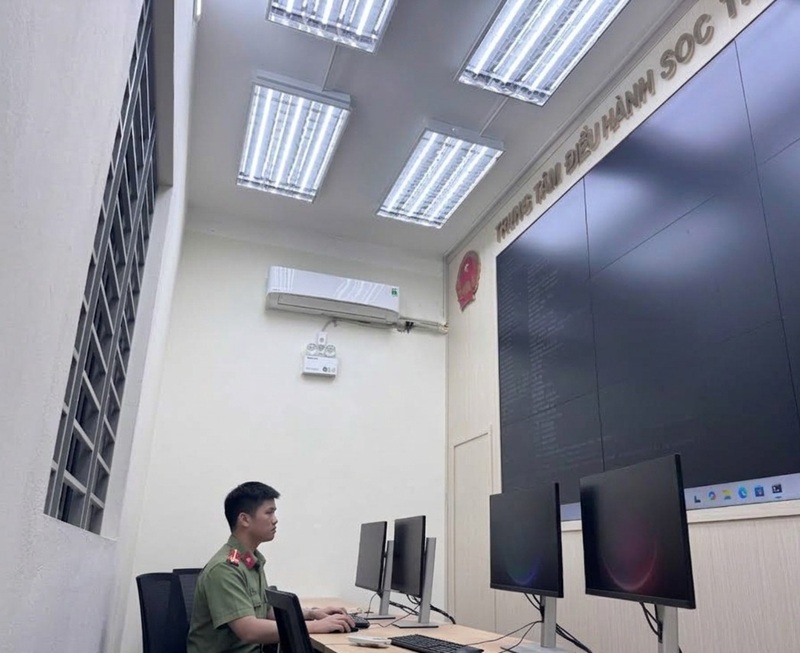
Ảnh 2: Cán bộ Công an tỉnh Lạng Sơn thực hiện nhiệm vụ giám sát an ninh mạng.
Chủ động phòng ngừa, xử lý kịp thời dấu hiệu bất thường
Từ thực tiễn công tác, Công an tỉnh Lạng Sơn khuyến cáo các cơ quan, đơn vị, địa phương và cán bộ, công chức, viên chức nâng cao ý thức bảo vệ hệ thống, dữ liệu; chủ động thực hiện các biện pháp phòng ngừa sau:
Một là, xác định rõ trách nhiệm quản lý, sử dụng hệ thống. Chấp hành quy định về bảo đảm an ninh mạng, an toàn thông tin và quy chế của cơ quan, đơn vị; phân công đầu mối quản trị, tiếp nhận cảnh báo và xử lý sự cố. Không cài đặt phần mềm không rõ nguồn gốc, mở tệp đính kèm hoặc truy cập đường dẫn đáng ngờ.
Hai là, thường xuyên rà soát, cập nhật và bảo vệ dữ liệu. Đơn vị quản lý, vận hành cần kiểm tra các điểm yếu, lỗ hổng; cập nhật bản vá sau khi đánh giá tính tương thích, hạn chế ảnh hưởng đến hoạt động hệ thống. Thực hiện sao lưu dữ liệu, bảo vệ bản sao lưu và kiểm tra khả năng khôi phục khi xảy ra sự cố.
Ba là, quản lý chặt chẽ tài khoản truy cập. Sử dụng mật khẩu mạnh, riêng biệt cho từng tài khoản; triển khai xác thực đa yếu tố đối với hệ thống có hỗ trợ, ưu tiên tài khoản quản trị và truy cập từ xa. Không chia sẻ mật khẩu, mã xác thực; thu hồi hoặc điều chỉnh quyền truy cập khi cán bộ thay đổi vị trí công tác, không còn nhu cầu sử dụng.
Bốn là, báo cáo và phối hợp xử lý ngay khi phát hiện bất thường. Khi dữ liệu bị mã hóa, xuất hiện tài khoản hoặc truy cập lạ, người sử dụng cần dừng thao tác và báo ngay cho bộ phận quản trị, đầu mối an toàn thông tin của đơn vị. Trường hợp nghi thiết bị bị nhiễm mã độc, thực hiện ngắt kết nối mạng của thiết bị theo hướng dẫn; không tự ý xóa dữ liệu, cài lại máy hoặc tắt nguồn khi chưa được hướng dẫn để tránh làm mất dấu vết phục vụ xử lý.
Đơn vị quản lý, vận hành cần bảo toàn nhật ký, thông tin liên quan; phối hợp với Phòng An ninh mạng Công an tỉnh Lạng Sơn và cơ quan chức năng để xác minh, ứng phó. Việc cô lập máy chủ hoặc ngắt kết nối hệ thống phải do người có trách nhiệm thực hiện theo phương án phù hợp, hạn chế gián đoạn hoạt động.
Mỗi cơ quan, đơn vị cần duy trì việc tự kiểm tra, tiếp nhận và xử lý cảnh báo thường xuyên, gắn trách nhiệm của người đứng đầu với công tác bảo vệ hệ thống thông tin, góp phần phục vụ chuyển đổi số an toàn, hiệu quả.